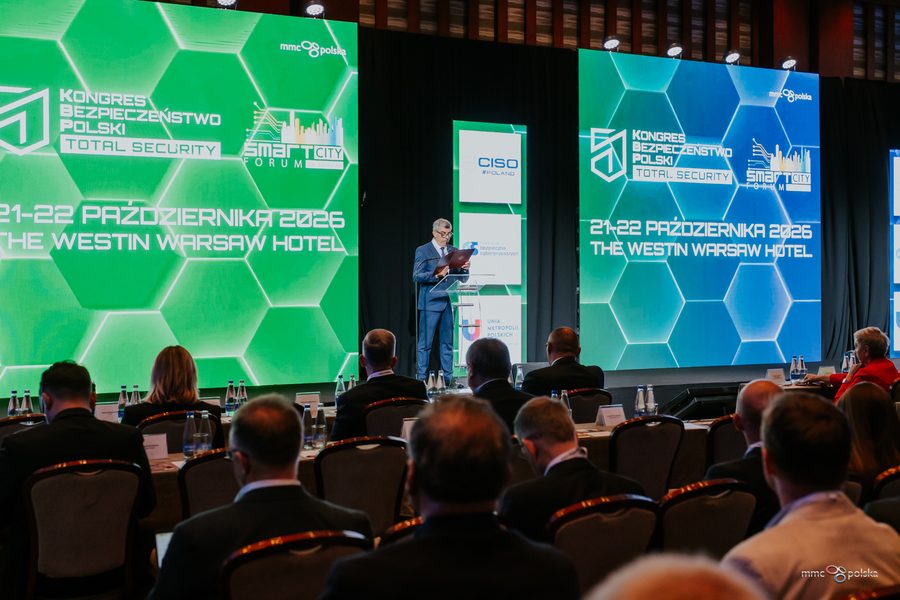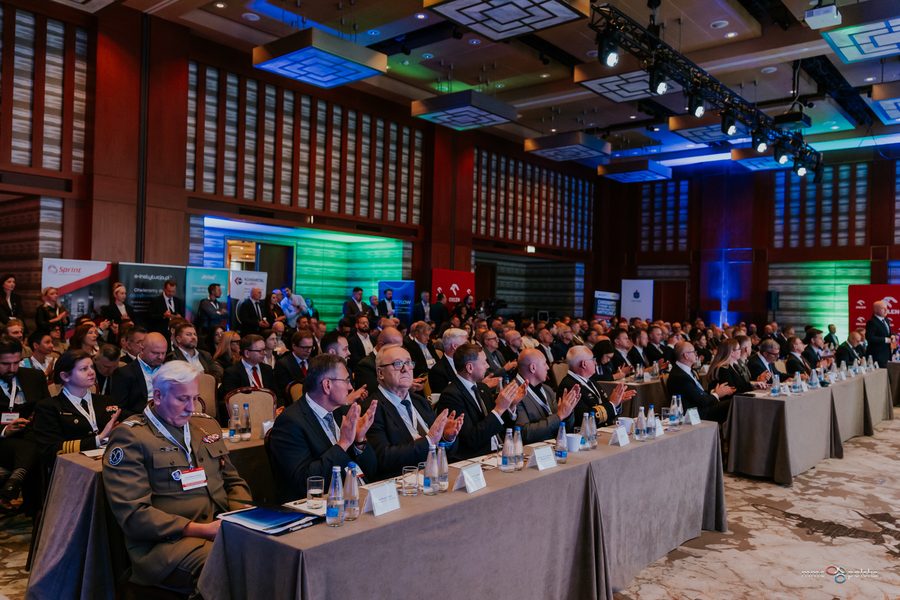
W dniach 21–22 października 2026 roku w hotelu The Westin Warsaw odbył się Kongres Bezpieczeństwo Polski – Total Security. Wydarzenie było strategicznym, wielosektorowym forum poświęconym odporności państwa – ze szczególnym uwzględnieniem cyberbezpieczeństwa, ochrony infrastruktury krytycznej, ciągłości działania oraz suwerenności technologicznej. W obliczu narastających zagrożeń hybrydowych kongres połączy przedstawicieli administracji publicznej, samorządów, służb, biznesu oraz sektorów technologicznego i obronnego.
Kongres odbył się równolegle z 23. Smart City Forum. Część inauguracyjna i wybrane debaty pierwszego dnia były wspólne dla uczestników obu wydarzeń, łącząc perspektywę bezpieczeństwa państwa z wyzwaniami miast w zakresie cyfryzacji, cyberbezpieczeństwa i ciągłości usług publicznych.
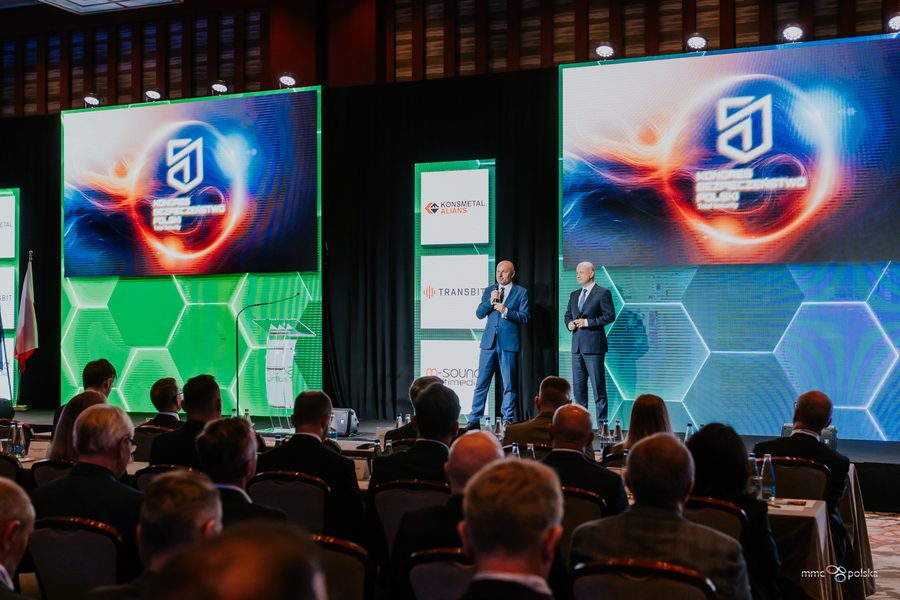
Kongres otworzyli Konrad FIJOŁEK, Współprzewodniczący Rady Programowej KBP, Prezydent Miasta Rzeszowa oraz Radosław MAĆKIEWICZ, Współprzewodniczący, Rady Programowej KBP.
W kolejnej części inauguracyjnej na scenie wystąpił gen. broni w st. spocz. Edward GRUSZKA, Doradca w Biurze Ministra Obrony Narodowej, który odczytał list Wicepremiera i Ministra Obrony Narodowej – Władysława KOSINIAKA-KAMYSZA skierowany do uczestników Kongresu, który napisał, że „jesteśmy w historycznym momencie inwestycji w modernizację Sił Zbrojnych i wykorzystujemy tę szansę. Budujemy kompetencje, zwiększamy udział polskich przedsiębiorstw w łańcuchach dostaw i rozwijamy transfer technologii. Chcemy, by Polska stała się silnym hubem produkcyjnym, a przemysł obronny jednym z filarów naszej gospodarki”.
Punktem wyjścia do dyskusji w panelach była koordynacja działań państwa, sektora prywatnego i nauki, rozwój krajowych zdolności technologicznych oraz decyzje, które Polska powinna podjąć w najbliższych latach. Eksperci przyjrzą się również modernizacji systemu bezpieczeństwa, odporności wschodniej flanki NATO oraz roli suwerenności technologicznej.
Przejście od procedur kryzysowych do skutecznej ochrony ludności wymaga jednak sprawnych ram systemowych. Dlatego w programie znalazły się również zagadnienia związane z wdrażaniem Programu Ochrony Ludności i Obrony Cywilnej na lata 2025–2026. Dyskusja obejmie m.in. budowę schronów i miejsc ukrycia, funkcjonowanie systemu obrony cywilnej, bezpieczeństwo lekowe, ostrzeganie i łączność kryzysową, przeciwdziałanie dezinformacji oraz zapewnienie ciągłości działania szpitali, szkół, transportu i usług komunalnych.
Silnym filarem tegorocznej edycji bylo cyberbezpieczeństwo – rozumiane nie tylko jako kwestia technologiczna, lecz także jako kwestia odpowiedzialności zarządów, administracji i instytucji świadczących usługi publiczne. Uczestnicy kongresu przyjrzą się konsekwencjom regulacji NIS2, KSC2, CER i CRA, przygotowaniu samorządów do nowych obowiązków oraz ochronie zasobów informacyjnych przetwarzanych przez te jednostki.
Osobny blok został poświęcony łączności krytycznej jako podstawie sprawnego działania państwa, służb i biznesu. Rozmowa objęła odporne na zakłócenia systemy łączności cywilnej, wojskowej i satelitarnej, bezpieczeństwo danych, suwerenność informacyjną oraz wykorzystanie technologii naziemnych i kosmicznych do budowania świadomości sytuacyjnej.
Swoją prezentację przedstawił dr Daniel WIĘZIK, prezes zarządu SatRev S.A., który pokazał, dlaczego suwerenne europejskie rozwiązania satelitarne stają się jednym z filarów nowoczesnego bezpieczeństwa i świadomości sytuacyjnej.
Na uwagę zasługiwały także dwa panele:
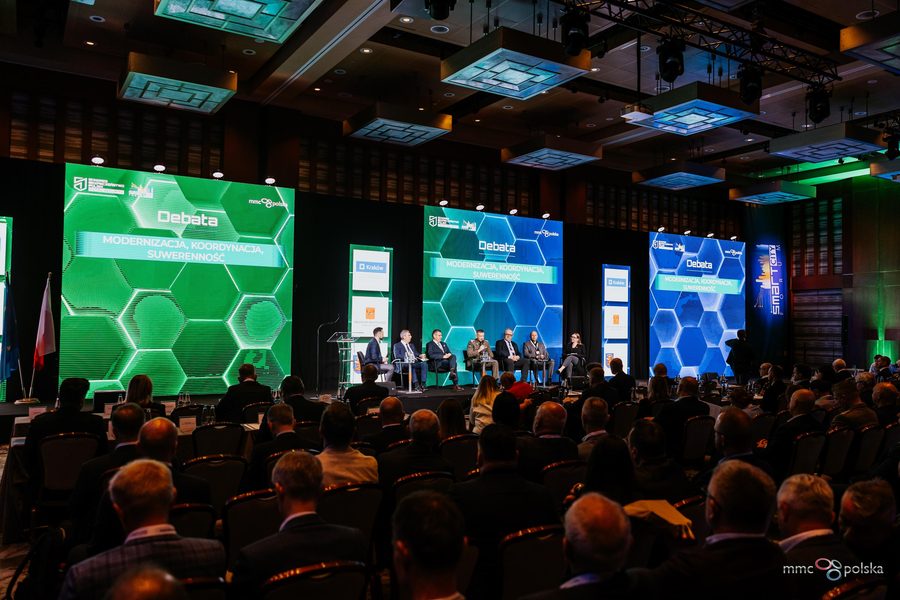
W panelu „Modernizacja, Koordynacja, Suwerenność”, wzięła udział m.in. Karolina HYTREK-PROSIECKA, Pełnomocnik Zarządu PGZ ds. Local Content, PGZ S.A. Głównymi tematami były: Suwerenność technologiczna i przemysłowa – jak zwiększać local content i udział polskich technologii w modernizacji Sił Zbrojnych?; plan działania na dziś i perspektywa 15-letnia; NATO to my! strategia odporności wschodniej flanki; demografia jako granica obronności oraz rozwój kadr i miejsca pracy w polskim przemyśle obronnym
Natomiast w panelu „Finansowanie bezpieczeństwa – pieniądze są, ale czy trafią tam, gdzie trzeba?, poruszono m. in. następujące tematy: jak robią to inne państwa? Jakie są główne różnice?; czy możemy czerpać z innych rozwiązań i które z nich mogą być dla nas najlepsze?; finansowanie obronności za 15–20 lat – czy obecny model wysokich wydatków publicznych wystarczy, czy potrzebne będą nowe instrumenty, źródła kapitału i gracze?; czy miliardy z UE (SAFE, EDF, ReArm) – wzmocnią polski przemysł, czy trafią do tych, którzy lepiej poruszają się po procedurach?; finansowanie rozwoju ekosystemu startupów jako narzędzia budowy suwerenności technologicznej; jak skrócić drogę od prototypu do wdrożenia, aby innowacyjne technologie szybciej trafiały do zamówień publicznych?; czy zamówienia obronne są otwarte na firmy cywilne – jak skrócić procedury i dostarczać wojsku rozwiązania szybciej, bez utraty kontroli nad ryzykiem, kosztami i odpowiedzialnością?